反洗钱审查执行难度,跨境数据共享成瓶颈
反洗钱审查正成为全球金融监管的高压线,但真正落到执行层面,难点并不只在规则是否严格,而在跨境数据共享迟迟打不通。一笔交易可能跨越多个司法辖区,客户身份、受益所有人、资金来源分散在不同机构与不同国家,任何一环拿不到完整信息,审查就会卡住。这个问题牵动银行、支付平台、监管部门,也牵动普通跨境收付款人。
从实际操作看,银行收到跨境汇款时会先做客户尽职调查,再比对制裁名单、政治公众人物名单和负面新闻,随后生成可疑交易警报。流程看似完整,但数据往往来自不同系统,格式不统一,语言和标准各异。审查人员要在有限时间内判断一笔交易是否合理,只能反复向境外代理行、分行或客户索要材料。数据不齐时,警报积压。
跨境数据共享之所以难,一个原因是法律边界不同。欧盟通用数据保护条例严格限制个人数据出境,美国云法案又允许执法机构调取境外服务器数据,许多国家要求金融数据本地存储。银行若把客户信息传给境外机构,可能违反本地隐私法;不传,又无法满足反洗钱审查要求。合规部门陷入两难。
另一个障碍是监管权限碎片化。反洗钱监管通常由央行、金融情报机构、证券期货监管和税务部门共同参与,彼此数据口径不同。跨境层面,金融情报机构虽可交换情报,但多依赖双边备忘录或司法互助,流程慢、范围窄。遇到复杂跨境网络,监管者看到的只是局部拼图,难以还原资金全貌。
技术标准不统一也让共享成本高企。不同国家使用不同的客户识别编号、交易代码和报告模板,金融机构需要人工映射字段。加密资产和新型支付渠道更复杂,链上地址与现实身份之间缺少统一映射。即便机构愿意共享,也常因接口不兼容、数据质量差而变成低效交换。
执行难度直接体现在成本上。大型银行每年要处理数百万条警报,其中绝大多数最终被证明没有犯罪关联。审查人员需要逐条核实,聘请分析师、律师和翻译,投入大量系统资源。中小机构缺乏足够人力,只能选择退出高风险代理行业务,或者把客户整体拒之门外。
这种压力催生了去风险化。代理行担心触碰制裁和反洗钱红线,减少与部分国家和地区的业务往来。汇款走廊被切断后,合法贸易、侨汇和人道援助也会受阻。受影响最深的往往是缺乏话语权的小型经济体和移民群体。反洗钱本意是保护金融体系,却在执行中制造新的排斥。
犯罪团伙则利用监管缝隙。资金可以通过多层空壳公司、贸易单据、地下钱庄和加密资产快速转移。不同辖区对受益所有人披露要求宽严不一,有的注册地几乎不公开实际控制人。只要跨境数据共享不到位,调查人员就很难把多个账户、多个公司、多个钱包串成完整证据链。
金融机构之间的信息共享同样受限。同一集团在境外的分行能否把客户资料交给总部,取决于当地法律和监管态度。有的国家要求数据本地化,有的禁止未经客户同意向第三方提供。合规官只能依赖客户自己提供的声明,而这些声明真伪难辨,审查质量因此参差不齐。
国际组织试图推动改变。金融行动特别工作组不断更新建议,要求各国提高受益所有人透明度,并强化跨境信息交换。二十国集团也呼吁建立更有效的共享框架。但建议落地需要修改国内法,涉及隐私、安全、主权和商业利益,谈判周期漫长,执行力度也常被政治关系左右。
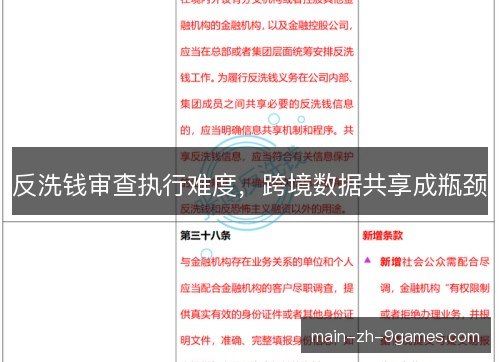
区域合作提供了一些样本。欧盟正在建立新的反洗钱机构,并推动成员国监管标准趋同。部分国家通过税务信息自动交换取得进展,证明标准化数据交换可以降低合规成本。不过税务与反洗钱目标不完全相同,税务框架也难以直接覆盖可疑交易情报和刑事调查需求。
技术方案被寄予厚望。隐私计算、联邦学习、同态加密和区块链分析,可以在不直接转移原始数据的前提下完成联合建模和风险识别。监管方也在探索安全数据接口和数字身份体系。但这些工具成本高、标准未定,跨国互认机制缺失,短期内仍难替代传统情报交换。
真正的出路在于法律与技术的组合。各国需要明确跨境反洗钱数据共享的合法基础,区分个人数据保护和犯罪调查需求,建立统一的数据格式与责任规则。同时,监管机构应推动分层共享,让低风险信息自动流动,高风险信息通过专门渠道快速核验。只靠一家银行或一个国家,无法解决全球资金链问题。
如果共享瓶颈持续,反洗钱审查会越来越像事后追认。银行忙于填表、解释和应对处罚,真正可疑的资金却可能早已离境。监管者不断加码罚款,机构不断加厚合规流程,但跨境资金链条仍然模糊。时间一长,合法客户承担成本,金融体系效率下降,犯罪风险并未同步减少。
往后看,跨境数据共享不会一步到位,却会从个案合作走向机制化。更多国家可能接受共同报告标准,更多监管机构会测试隐私增强技术,大型银行也会推动行业联盟制定数据交换规范。九游会这个过程考验的是政治意愿与制度耐心。谁能在隐私、主权与安全之间找到平衡,谁就能让反洗钱审查真正落地。